کد هش بازی انفجار چیست و چه کاربردی دارد؟ در این مطلب با Hash، Server Seed، Client Seed، Nonce و سیستم Provably Fair آشنا شوید و روش بررسی نتیجه یک راند را یاد بگیرید.
کد هش بازی انفجار چیست؟
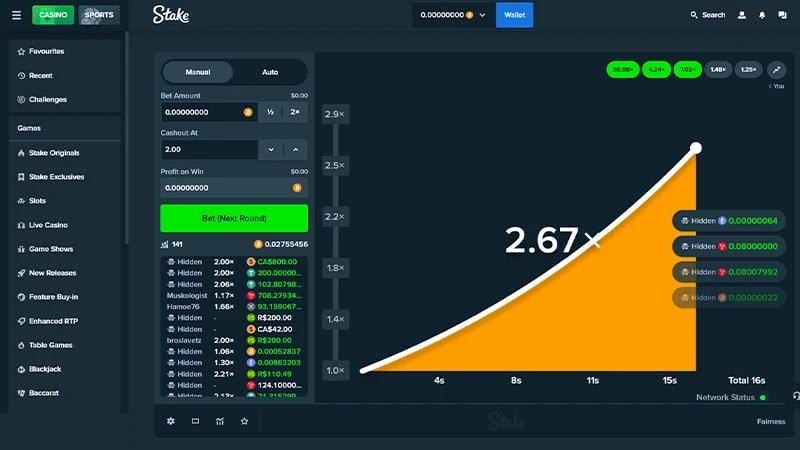
بازی انفجار یا Crash Game نوعی بازی است که در آن یک ضریب از ابتدای راند شروع به افزایش میکند و در نقطهای نامعلوم متوقف میشود. بازیکن باید پیش از توقف ضریب، در صورت وجود امکان برداشت، شرط خود را خارج کند.
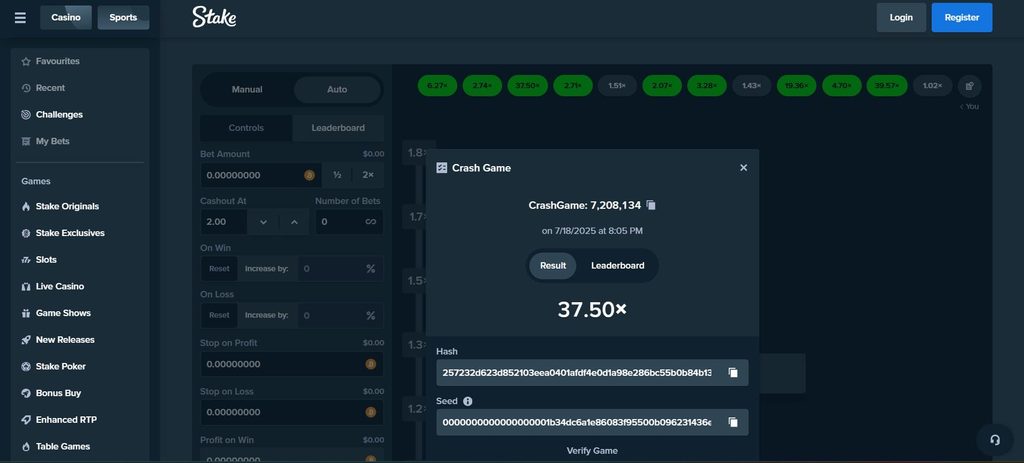
در بسیاری از نسخههایی که از سیستم Provably Fair استفاده میکنند، قبل از شروع راند یک مقدار رمزنگاریشده به نام Hash یا هش مربوط به Server Seed نمایش داده میشود. بعد از پایان راند، اطلاعات لازم برای بررسی منتشر میشود و بازیکن میتواند بررسی کند که داده اعلامشده با همان هش اولیه مطابقت دارد یا خیر.

Hash در بازی انفجار چه کاربردی دارد؟
Hash را میتوان به زبان ساده یک اثر انگشت دیجیتال برای یک داده دانست.
فرض کنید بازی قبل از شروع راند یک Server Seed مخفی تولید میکند. سیستم میتواند هش آن را منتشر کند، بدون اینکه خود Seed را آشکار کند.
به این ترتیب:
Server Seed → SHA-256 → Hash
هش حاصل معمولاً یک رشته طولانی از اعداد و حروف هگزادسیمال است.
نکته مهم این است که Hash بهتنهایی به معنی نمایش ضریب آینده نیست. هدف اصلی آن در سیستمهای Provably Fair، ایجاد یک تعهد رمزنگاریشده قبل از مشخص شدن نتیجه برای بازیکن است.
Provably Fair در بازی انفجار چیست؟
عبارت Provably Fair به سازوکاری اشاره میکند که امکان بررسی ریاضی نتیجه یک راند را فراهم میکند.
ایده اصلی به شکل زیر است:
قبل از راند
سرور یک Server Seed ایجاد میکند و Hash آن را منتشر میکند.
هنگام تولید نتیجه
اطلاعات موردنیاز، مانند Server Seed، Client Seed و در بعضی پیادهسازیها Nonce، وارد الگوریتم میشوند.
بعد از راند
Server Seed یا سایر اطلاعات لازم افشا میشوند.
مرحله بررسی
بازیکن میتواند Hash و محاسبات مربوط به نتیجه را دوباره محاسبه کند.
اگر مقادیر با اطلاعات اعلامشده مطابقت داشته باشند، نشان میدهد که Seed افشاشده همان مقداری بوده که پیشتر برای آن تعهد رمزنگاری ایجاد شده است.
Server Seed چیست؟
Server Seed یک مقدار تصادفی است که توسط سیستم بازی تولید میشود.
در بسیاری از پیادهسازیهای Provably Fair، مقدار واقعی Server Seed قبل از راند برای بازیکن نمایش داده نمیشود؛ در عوض Hash آن منتشر میشود.
برای مثال به شکل ساده:
Server Seed:
A7F8…9C21
SHA-256:
Hash:
4E91…B72A
رشته بالا فقط یک نمونه آموزشی است و یک Hash واقعی مربوط به یک راند خاص نیست.
بعد از افشای Server Seed، بازیکن میتواند SHA-256 آن را محاسبه کند و با Hash اولیه مقایسه کند.
Client Seed چیست؟
در برخی سیستمهای Provably Fair، علاوه بر Server Seed، یک Client Seed نیز وجود دارد.
Client Seed میتواند توسط بازیکن یا مرورگر او ایجاد شود و همراه با سایر ورودیها در محاسبه نتیجه مورد استفاده قرار گیرد.
یک مدل رایج به صورت زیر است:
Server Seed
+
Client Seed
+
Nonce
↓
HMAC-SHA256
↓
Hash
↓
Crash Point
البته همه بازیهای انفجار از یک فرمول یکسان استفاده نمیکنند. برخی از سیستمها از Hash Chain، Salt، دادههای خارجی یا ساختارهای دیگری استفاده میکنند. بنابراین برای بررسی یک بازی خاص باید مستندات همان بازی را ملاک قرار داد.
Nonce در بازی انفجار چیست؟
در سیستمهایی که از Nonce استفاده میکنند، Nonce یک شمارنده برای راندهاست.
برای نمونه:
Round 1 → Nonce 1
Round 2 → Nonce 2
Round 3 → Nonce 3
Round 4 → Nonce 4
این مقدار کمک میکند ترکیب یکسان Server Seed و Client Seed در راندهای متوالی دقیقاً یک خروجی ایجاد نکند.
در برخی پیادهسازیهای Crash، Nonce به همین شکل استفاده میشود؛ اما در بعضی سیستمها معماری متفاوتی وجود دارد و حتی ممکن است هر راند Server Seed جداگانه داشته باشد.
SHA-256 در کد هش بازی انفجار چه نقشی دارد؟
SHA-256 یکی از توابع هش رمزنگاری است که خروجی آن ۲۵۶ بیت است و معمولاً به صورت یک رشته ۶۴ کاراکتری هگزادسیمال نمایش داده میشود.
به شکل ساده:
Input
↓
SHA-256
↓
64-character hexadecimal hash
یکی از ویژگیهای مهم این تابع این است که تغییر کوچک در ورودی میتواند خروجی کاملاً متفاوتی ایجاد کند.
بنابراین اگر Server Seed حتی اندکی تغییر کند، Hash حاصل نیز تغییر خواهد کرد.
همین ویژگی در مدل Commit-Reveal برای بررسی یکپارچگی Seed استفاده میشود.
HMAC-SHA256 چیست؟
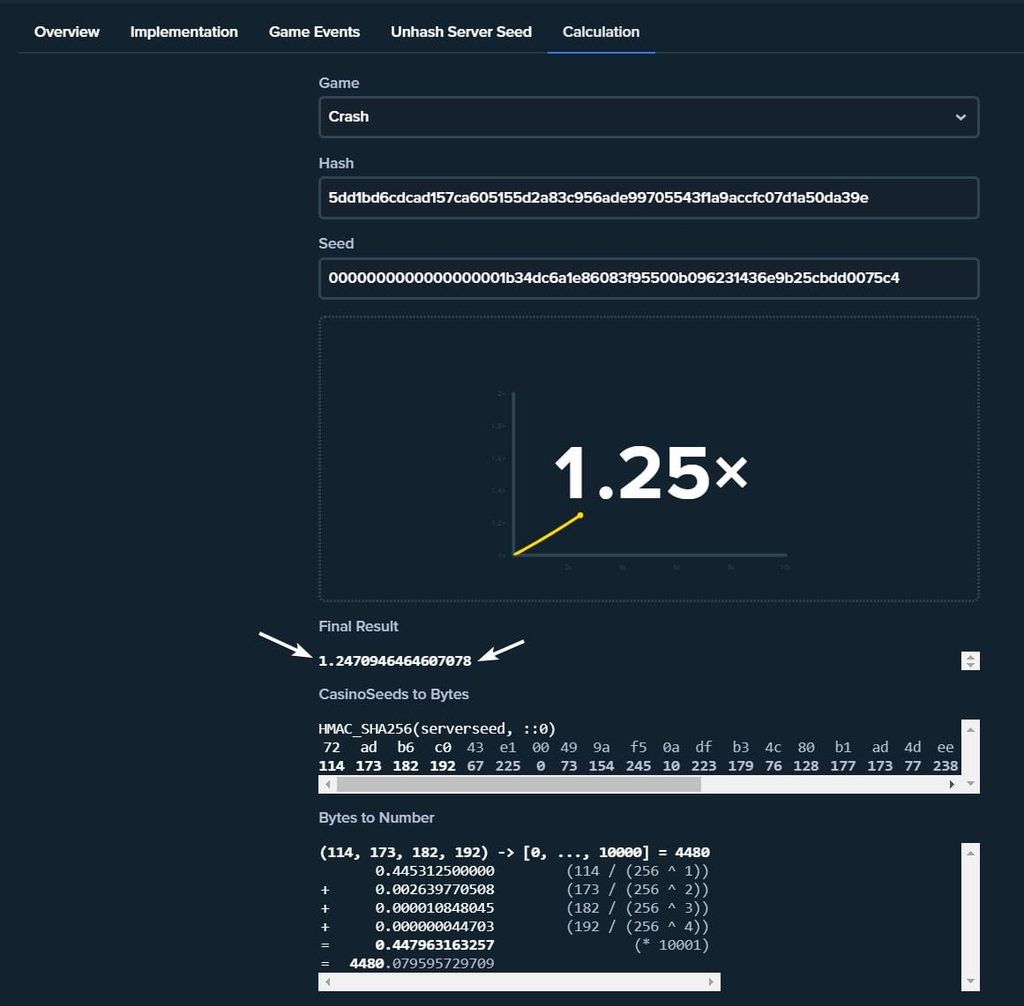
در بسیاری از سیستمهای مدرن Provably Fair، صرفاً SHA-256 ساده برای تولید نتیجه نهایی استفاده نمیشود و از HMAC-SHA256 استفاده میشود.
یک ساختار متداول میتواند به شکل زیر باشد:
HMAC-SHA256(
Server Seed,
Client Seed + “:” + Nonce
)
سپس بخشی از خروجی Hash طبق فرمول اختصاصی بازی به یک عدد تبدیل میشود و این عدد برای تولید نتیجه استفاده میشود.
اما باید توجه کرد که فرمول دقیق Crash Point بین بازیها و ارائهدهندگان متفاوت است.
آیا از روی کد هش میتوان ضریب بعدی را فهمید؟
خیر.
این یکی از مهمترین نکات درباره کد هش بازی انفجار است.
اگر قبل از راند فقط Hash مربوط به Server Seed را مشاهده کنید، نمیتوانید با نگاه کردن به آن ضریب راند را استخراج کنید.
هدف Hash در این مدل این است که سرور قبل از راند به یک Seed مشخص متعهد شود، درحالیکه مقدار اصلی Seed هنوز مخفی است.
بعداً با افشای Seed میتوان بررسی کرد که آیا Hash اولیه با Seed افشاشده مطابقت دارد یا خیر.
بنابراین عباراتی مانند:
«تبدیل هش به ضریب بعدی»
«شکستن Hash بازی انفجار»
«هک کد هش برای فهمیدن راند بعدی»
را نباید با فرآیند واقعی راستیآزمایی Provably Fair اشتباه گرفت.
آیا Hash بازی انفجار قابل رمزگشایی است؟
Hash یک رمزگذاری معمولی نیست که بتوان آن را با یک کلید ساده Decode کرد.
تفاوت مهمی میان Encryption و Hash وجود دارد:
| Hash | Encryption | ویژگی |
| ایجاد اثر انگشت داده | مخفی کردن اطلاعات | هدف اصلی |
| ذاتاً یکطرفه | با کلید قابل برگشت | برگشتپذیری |
| طول مشخص | بسته به الگوریتم | خروجی |
| بسیار مهم | ممکن است استفاده شود | کاربرد در Provably Fair |
بنابراین وقتی بازی Hash مربوط به Server Seed را قبل از راند نمایش میدهد، هدف اصلی این نیست که بازیکن بتواند Seed را از روی Hash استخراج کند.
چگونه Hash یک راند را بررسی کنیم؟
روش دقیق به سیستم بازی بستگی دارد، اما در یک مدل متداول مراحل به این شکل است:
مرحله ۱: Hash قبل از راند
قبل از بازی Hash مربوط به Server Seed را یادداشت کنید.
مرحله ۲: نتیجه راند
راند اجرا میشود و Crash Point مشخص میشود.
مرحله ۳: افشای Server Seed
پس از پایان دوره یا تغییر Seed، مقدار Server Seed طبق سیستم بازی قابل مشاهده میشود.
مرحله ۴: محاسبه SHA-256
SHA-256 مقدار Server Seed را محاسبه کنید.
مرحله ۵: مقایسه
Hash محاسبهشده را با Hash منتشرشده قبل از راند مقایسه کنید.
اگر مطابق الگوریتم اعلامشده بازی، مقادیر و محاسبات با هم مطابقت داشته باشند، میتوان صحت Commit مربوط به Seed را بررسی کرد.
یک مثال ساده از فرآیند Hash
فرض کنید سیستم بهصورت فرضی چنین Seedی ایجاد کرده باشد:
Server Seed:
ABC123XYZ
سیستم قبل از راند Hash آن را منتشر میکند.
SHA-256(Server Seed)
[HASH]
پس از پایان دوره، Server Seed اعلام میشود.
شما دوباره:
SHA-256(ABC123XYZ)
را محاسبه میکنید.
اگر خروجی دقیقاً با Hash اولیه برابر باشد، مشخص میشود که Seed افشاشده همان دادهای بوده که پیش از راند برای آن Commit ایجاد شده بود.
این مثال صرفاً برای توضیح مکانیزم است و [HASH] یک مقدار ساختگی است.
Hash چه چیزی را ثابت میکند؟
این قسمت بسیار مهم است.
یک سیستم Provably Fair میتواند به شما اجازه دهد بررسی کنید که دادهای که سرور بعداً افشا کرده همان دادهای بوده که قبل از راند به آن متعهد شده است.
اما این موضوع با «سودآور بودن بازی» یکسان نیست.
به عبارت دیگر:
Provably Fair ≠ تضمین برد
و همچنین:
Hash Verification ≠ پیشبینی ضریب بعدی
راستیآزمایی رمزنگاری درباره تمامیت فرآیند تولید نتیجه طبق الگوریتم اعلامشده صحبت میکند، نه اینکه نتیجه برای بازیکن سودآور خواهد بود.
تفاوت Hash و ضریب بازی انفجار
این دو مفهوم نباید با یکدیگر اشتباه شوند.
Hash
یک خروجی رمزنگاریشده است که در سیستم Provably Fair برای تعهد یا تولید داده استفاده میشود.
ضریب
عدد نهایی مربوط به Crash Point است؛ مثلاً:
1.20×
یا:
2.50×
یا:
10.00×
ضریب از الگوریتم و دادههای مورد استفاده همان بازی به دست میآید.
در بعضی سیستمها HMAC-SHA256 به یک مقدار عددی تبدیل شده و سپس طبق فرمول اختصاصی به Crash Point نگاشت میشود.
چرا نتیجه هر راند را نمیتوان فقط از راند قبلی پیشبینی کرد؟
ممکن است تاریخچه بازی چنین چیزی نشان دهد:
1.12×
1.45×
8.21×
1.03×
2.17×
اما این اعداد بهتنهایی فرمولی برای پیشبینی ضریب بعدی ایجاد نمیکنند.
اگر سیستم واقعاً از یک سازوکار تصادفی و مستقل مبتنی بر Seedها استفاده کند، مشاهده چند نتیجه قبلی بهخودیخود اطلاعات کافی برای تعیین نتیجه بعدی فراهم نمیکند.
حتی تغییر Client Seed نیز در سیستمهای Provably Fair معمولاً قرار نیست «شانس» را جادویی تغییر دهد؛ بلکه ورودی متفاوتی برای تولید دنباله نتایج ایجاد میکند.
Hash Chain در برخی بازیهای Crash
همه بازیهای انفجار از ساختار Server Seed + Client Seed + Nonce استفاده نمیکنند.
یک روش دیگر Hash Chain است.
در این مدل، مجموعهای از Hashها میتواند از قبل تولید شود و رابطه رمزنگاریشده میان آنها برقرار باشد.
برای نمونه:
Hash 1
↓
Hash 2
↓
Hash 3
↓
Hash 4
↓
…
برخی پیادهسازیهای Crash از Hash Chain یا مدلهای مشابه استفاده کردهاند. به همین دلیل هنگام بررسی یک بازی خاص، نباید فرمول یک بازی را بدون بررسی مستندات به بازی دیگری تعمیم داد.
آیا ربات پیشبینی کد هش بازی انفجار واقعی است؟
ادعاهای مربوط به «ربات پیشبینی Hash» یا «نرمافزار استخراج ضریب آینده از Hash» باید با احتیاط بررسی شوند.
اگر Hash قبل از راند فقط Commit مربوط به یک Seed مخفی باشد، مشاهده Hash به تنهایی به معنی در اختیار داشتن Seed نیست.
در یک سیستم درست طراحیشده، نتیجه از ترکیب ورودیهایی به دست میآید که تا زمان مناسب افشا نشدهاند.
بنابراین ابزارهایی که صرفاً با دریافت یک Hash ادعا میکنند میتوانند ضریب راند بعدی را بهطور قطعی اعلام کنند، با مفهوم معمول Provably Fair سازگار نیستند.
چک لیست بررسی Hash بازی انفجار
اگر قصد دارید سیستم یک بازی را از نظر فنی بررسی کنید، این موارد را ببینید:
- آیا Hash قبل از راند نمایش داده میشود؟
- آیا Server Seed بعداً قابل مشاهده است؟
- آیا Client Seed وجود دارد؟
- آیا Nonce تعریف شده است؟
- آیا فرمول تولید نتیجه منتشر شده است؟
- آیا روش تبدیل Hash به Crash Point مشخص است؟
- آیا امکان بررسی مستقل نتیجه وجود دارد؟
- آیا مستندات بازی دقیقاً مربوط به همان نسخه است؟
اگر یک سایت صرفاً عبارت Provably Fair را نمایش دهد اما روش بررسی نتیجه را توضیح ندهد، نمیتوان صرفاً از روی این عبارت درباره جزئیات فنی سیستم نتیجهگیری کرد.
مهمترین اشتباهات درباره کد هش بازی انفجار
اشتباه اول: Hash همان ضریب است
خیر. Hash یک خروجی رمزنگاری است؛ ضریب نتیجه بازی است.
اشتباه دوم: Hash راند بعدی را نشان میدهد
خیر. در سیستمهای Commit-Reveal، Hash قبل از راند برای تعهد به داده مخفی استفاده میشود.
اشتباه سوم: با Hash میتوان نتیجه آینده را تضمین کرد
خیر. Hash Verification برای بررسی نتیجه است، نه تضمین نتیجه آینده.
اشتباه چهارم: همه بازیهای انفجار یک فرمول دارند
خیر. پیادهسازیها میتوانند متفاوت باشند.
اشتباه پنجم: Provably Fair یعنی بازی حتماً به نفع بازیکن است
خیر. Provably Fair درباره قابلیت راستیآزمایی فرآیند است، نه تضمین سود.
جمعبندی کد هش بازی انفجار
کد هش بازی انفجار در سیستمهای Provably Fair معمولاً بخشی از سازوکاری است که به بازیکن اجازه میدهد بعداً بررسی کند دادهای که نتیجه بر اساس آن تولید شده، قبل از راند مشخص شده و پس از آن تغییر نکرده است.
در یک مدل رایج، اجزای اصلی شامل:
Server Seed + Client Seed + Nonce → HMAC-SHA256 → نتیجه
هستند؛ اما همه بازیهای Crash دقیقاً از این معماری استفاده نمیکنند و بعضی از Hash Chain یا روشهای دیگری بهره میبرند.
مهمترین نکته این است که کد هش ابزار پیشبینی ضریب آینده نیست. کاربرد اصلی آن در سیستمهای قابلراستیآزمایی، بررسی یکپارچگی و نحوه تولید نتیجه است.
باباشرط را در تلگرام دنبال کنید.