کلاینت سید، سرور سید و نانس در بازی انفجار چیست؟ با کاربرد این سه اصطلاح فنی، سیستم Provably Fair، هش رمزنگاری و روش بررسی صحت نتایج آشنا شوید.
بازی انفجار و سیستم Provably Fair چیست؟
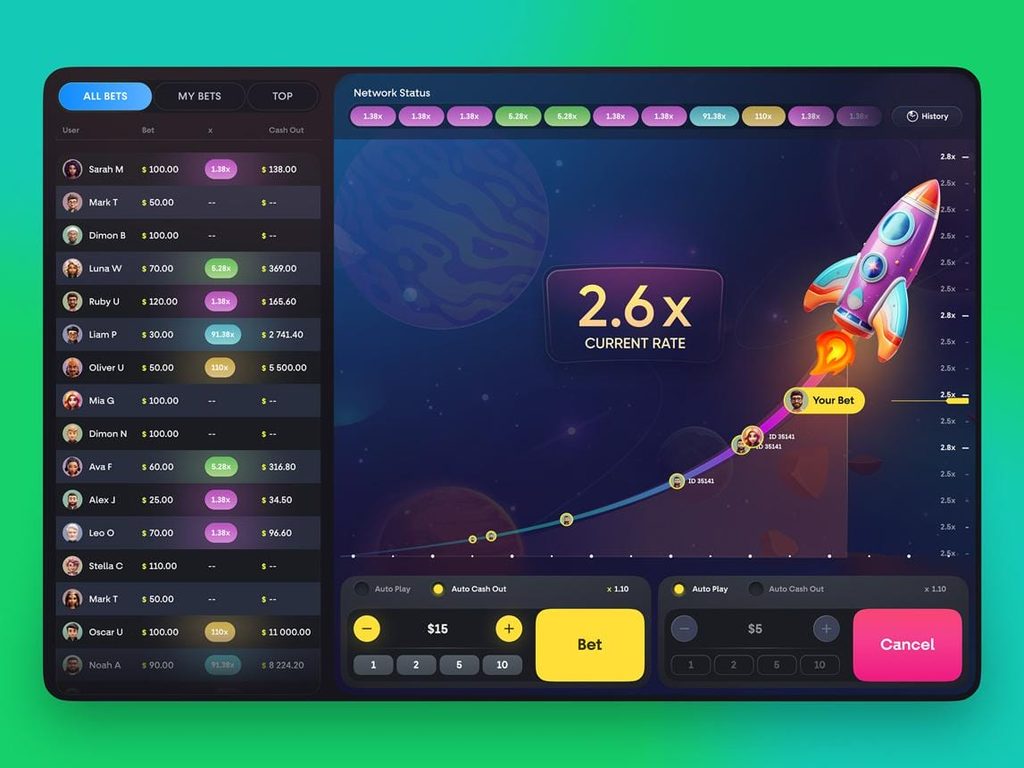
بازی انفجار (Crash Game) نوعی بازی آنلاین مبتنی بر ضریب افزایشی است. در این بازی، ضریب از مقدار اولیه شروع میشود و افزایش پیدا میکند تا در نقطهای متوقف شود. بازیکن باید پیش از توقف ضریب، در صورت وجود گزینه برداشت، مبلغ خود را خارج کند.
برخی پلتفرمها از سازوکاری با نام Provably Fair استفاده میکنند. این اصطلاح به مجموعه روشهای رمزنگاری و بررسیپذیری اشاره دارد که به کاربر اجازه میدهند درستی نتایج گذشته را طبق الگوریتم منتشرشده بررسی کند.
در بسیاری از پیادهسازیهای این سیستم، سه مفهوم اصلی وجود دارد:
- Client Seed: مقداری که از سمت کاربر یا رابط کاربری تعیین میشود.
- Server Seed: مقداری محرمانه که سیستم تولیدکننده نتیجه ایجاد میکند.
- Nonce: شمارندهای که بازیها یا درخواستهای متوالی را از یکدیگر متمایز میکند.
این سه مقدار ممکن است در الگوریتم تولید نتیجه با یکدیگر ترکیب شوند؛ اما جزئیات دقیق به پیادهسازی همان پلتفرم بستگی دارد.
کلاینت سید (Client Seed) چیست؟
کلاینت سید یا Client Seed یک رشته متنی یا مقدار ورودی است که در برخی سیستمهای Provably Fair برای مشارکت در محاسبه نتیجه استفاده میشود.
در بعضی پلتفرمها، کاربر میتواند کلاینت سید را تغییر دهد. در برخی دیگر، این مقدار بهصورت خودکار تولید میشود یا امکان تغییر آن محدود است.
کاربرد کلاینت سید در بازی انفجار
کلاینت سید میتواند بخشی از ورودی الگوریتم رمزنگاری باشد که نتیجه بازی را تولید میکند. برای مثال، سیستم ممکن است مقدار کلاینت سید را همراه با سرور سید و نانس به یک تابع رمزنگاری بدهد.
مثال فرضی:
Client Seed: MYGAME2025
این رشته فقط نمونهای برای توضیح مفهوم است و به یک پلتفرم واقعی تعلق ندارد.
آیا تغییر کلاینت سید باعث افزایش ضریب میشود؟
خیر، تغییر کلاینت سید بهخودیخود راهی برای تضمین ضریب بالاتر نیست. در یک سیستم درست طراحیشده، تغییر این مقدار ممکن است خروجی رمزنگاری را تغییر دهد، اما خروجی جدید قابل پیشبینی یا تضمینشده نیست.
اگر کلاینت سید قابل انتخاب باشد، تغییر آن ممکن است برای تفکیک توالیهای مختلف یا بررسی رفتار سیستم مفید باشد؛ اما نمیتوان از آن برای تضمین برد استفاده کرد.
سرور سید (Server Seed) چیست؟
سرور سید یا Server Seed یک مقدار تولیدشده در سمت سرور است که در بسیاری از سیستمهای Provably Fair بهعنوان یکی از ورودیهای اصلی تولید نتیجه استفاده میشود.
این مقدار معمولاً پیش از پایان دوره استفاده، محرمانه نگه داشته میشود. دلیل آن این است که اگر مقدار واقعی سرور سید و تمام ورودیهای لازم از قبل در دسترس باشند، در الگوریتمهای قطعی ممکن است بتوان خروجی مربوط به آنها را محاسبه کرد.
هش سرور سید چیست؟
پلتفرم میتواند پیش از شروع استفاده از یک سرور سید، هش رمزنگاریشده آن را منتشر کند. هش، خروجی یک تابع رمزنگاری است که از روی مقدار ورودی محاسبه میشود.
برای مثال، اگر از تابع SHA-256 استفاده شود، مقدار سرور سید میتواند به یک رشته هش تبدیل شود. پس از پایان دوره و افشای سرور سید، کاربر میتواند هش آن را دوباره محاسبه کند و با مقدار قبلاً منتشرشده مقایسه کند.
این روش به بررسی تعهد قبلی سیستم به یک مقدار مشخص کمک میکند؛ البته بهتنهایی تمام جنبههای انصاف یا صحت اجرای بازی را اثبات نمیکند.
چرا سرور سید محرمانه میماند؟
محرمانه نگهداشتن سرور سید تا زمان مقرر، بخش مهمی از طراحی بسیاری از سیستمهای Provably Fair است. اگر مقدار محرمانه زودتر افشا شود، ممکن است امکان محاسبه خروجیهای آینده مرتبط با همان مقدار فراهم شود.
در پیادهسازیهای متداول، پس از تعویض سرور سید یا پایان دوره مربوط، مقدار قبلی ممکن است افشا شود تا نتایج گذشته قابل بررسی باشند.
نانس (Nonce) چیست؟
نانس یا Nonce در این زمینه معمولاً یک عدد شمارنده است که برای متمایزکردن دورهای متوالی یا درخواستهای مختلف استفاده میشود.
برای مثال، در یک پیادهسازی فرضی ممکن است نانس دورهای متوالی به شکل زیر باشد:
- دور اول: ۰
- دور دوم: ۱
- دور سوم: ۲
- دور چهارم: ۳
این فقط یک نمونه آموزشی است؛ مقدار شروع و نحوه افزایش نانس به الگوریتم هر پلتفرم بستگی دارد.
کاربرد نانس در بازی انفجار
فرض کنید سرور سید و کلاینت سید در چند دور متوالی ثابت ماندهاند. اگر الگوریتم از نانس افزایشی استفاده کند، تغییر نانس به سیستم کمک میکند ورودی هر دور را از دورهای دیگر متمایز کند.
بنابراین، نانس معمولاً نقش یک شناسه ترتیبی یا شمارنده را دارد؛ نه اینکه بهتنهایی ضریب را تعیین کند.
آیا نانس عدد خوششانسی است؟
خیر. نانس در این کاربرد یک اصطلاح فنی است و نباید آن را با عدد خوششانسی یا عددی که مستقیماً مقدار ضریب را نشان میدهد اشتباه گرفت.
برای فهم کاربرد دقیق نانس باید مستندات الگوریتم همان بازی را بررسی کرد؛ زیرا بعضی سیستمها ممکن است علاوه بر شمارنده، از زیرشاخصها یا ساختارهای دیگری برای تولید چند مقدار تصادفی استفاده کنند.
تفاوت کلاینت سید، سرور سید و نانس
| اصطلاح | معنی | کاربرد اصلی |
| Client Seed | مقدار ورودی سمت کاربر یا رابط کاربری | مشارکت در تولید خروجی |
| Server Seed | مقدار محرمانه سمت سرور | یکی از ورودیهای اصلی الگوریتم |
| Nonce | شمارنده یا شناسه ترتیبی | تفکیک دورهای متوالی |
| Server Seed Hash | هش سرور سید | بررسی تطابق مقدار افشاشده با تعهد قبلی |
| Provably Fair | سازوکار بررسیپذیری رمزنگاری | بررسی نتایج طبق الگوریتم منتشرشده |
این اصطلاحات با یکدیگر مرتبطاند، اما نقش یکسانی ندارند. همچنین وجود این سه مقدار بهتنهایی تضمین نمیکند که هر بازی آنلاین واقعاً بهدرستی و بهشکل قابلبررسی پیادهسازی شده باشد.
این سه مقدار چگونه در تولید نتیجه استفاده میشوند؟
در یک پیادهسازی متداول، سرور سید، کلاینت سید و نانس میتوانند به الگوریتمی مانند HMAC-SHA256 داده شوند. خروجی الگوریتم سپس طبق روش مشخصشده در کد یا مستندات بازی به عدد یا نتیجه مورد استفاده تبدیل میشود.
یک نمای ساده از روند کار:
- سرور یک مقدار محرمانه تولید میکند.
- هش سرور سید برای بررسی بعدی منتشر میشود.
- کلاینت سید و نانس مطابق قواعد بازی تعیین میشوند.
- الگوریتم رمزنگاری ورودیها را پردازش میکند.
- خروجی رمزنگاری طبق فرمول مخصوص بازی به نتیجه تبدیل میشود.
- در زمان مقرر، اطلاعات لازم برای بررسی نتیجههای قبلی ارائه میشوند.
این روند یک الگوی عمومی است؛ همه بازیهای انفجار دقیقاً از یک الگوریتم یا ترتیب عملیاتی استفاده نمیکنند.
هش سرور سید و الگوریتم HMAC-SHA256 چیست؟
SHA-256 یکی از توابع هش رمزنگاری است. این تابع داده ورودی را به یک خروجی با طول ثابت تبدیل میکند.
HMAC-SHA256 نیز سازوکاری مبتنی بر کد احراز اصالت پیام و تابع SHA-256 است که در بعضی سیستمها برای ترکیب دادهها با یک کلید استفاده میشود.
تفاوت مهم این دو مفهوم آن است که SHA-256 بهتنهایی یک تابع هش است، درحالیکه HMAC-SHA256 از کلید محرمانه نیز استفاده میکند.
در بعضی پیادهسازیهای Provably Fair، سرور سید نقش کلید و ترکیبی از کلاینت سید و نانس نقش داده ورودی را دارد. بااینحال، جهت ورودیها، قالببندی دادهها و تبدیل خروجی به ضریب باید از مستندات رسمی همان بازی بررسی شود.
آیا با کلاینت سید و نانس میتوان ضریب بعدی را پیشبینی کرد؟
خیر، دانستن کلاینت سید و نانس بهتنهایی برای پیشبینی ضریب آینده کافی نیست. در سیستمهای متداول، سرور سید تا زمان مقرر محرمانه میماند و هش آن جایگزین مقدار واقعی نمیشود.
حتی اگر مقادیر یک دور گذشته افشا شوند، بررسی نتیجه گذشته با پیشبینی نتیجه آینده تفاوت دارد.
- بررسی گذشته: مقایسه ورودیهای افشاشده با خروجی ثبتشده، طبق الگوریتم.
- پیشبینی آینده: نیازمند دانستن ورودیها و الگوریتم مؤثر بر نتیجه آینده است؛ در یک سیستم درست طراحیشده، مقدار محرمانه نباید از هش آن قابل استخراج عملی باشد.
بنابراین، تغییر کلاینت سید، انتخاب نانس خاص یا تحلیل نتایج قبلی نباید بهعنوان روش تضمینی برای پیشبینی ضریب بعدی معرفی شود.
چگونه نتیجه یک بازی را بررسی کنیم؟
اگر یک پلتفرم ابزار بررسی Provably Fair ارائه میدهد، برای ارزیابی نتیجه گذشته این موارد را بررسی کنید:
- هش سرور سید که پیش از بازی منتشر شده است.
- سرور سید افشاشده مربوط به همان دوره.
- کلاینت سید استفادهشده در بازی.
- نانس مربوط به همان دور.
- الگوریتم و روش تبدیل خروجی به نتیجه.
- تطابق نتیجه محاسبهشده با نتیجه ثبتشده.
اگر هر یک از اطلاعات ضروری در دسترس نباشد، بررسی مستقل ممکن است کامل نباشد. همچنین باید توجه کرد که قابلبررسی بودن خروجی رمزنگاری بهتنهایی درباره مجوز فعالیت پلتفرم، پرداخت صحیح جوایز یا همه جنبههای عملکرد آن داوری نمیکند.
جمعبندی
کلاینت سید، سرور سید و نانس سه مفهوم مهم در برخی سیستمهای Provably Fair هستند. کلاینت سید یک ورودی سمت کاربر، سرور سید یک مقدار محرمانه سمت سرور و نانس یک شمارنده برای تفکیک دورهاست.
درک این مفاهیم به خواننده کمک میکند تفاوت میان تولید نتیجه، ثبت تعهد رمزنگاری و بررسی نتایج گذشته را بشناسد. بااینحال، این اطلاعات راه تضمینی برای پیشبینی ضریب آینده یا کسب سود از بازی انفجار فراهم نمیکنند.
{باباشرط را در تلگرام و اینستاگرام دنبال کنید و برای ورود به معتبرترین سایت شرطبندی و انفجار به نوار سبز رنگ بالای صفحه مراجعه کنید}