احراز هویت در سایتهای شرطبندی چیست؟ با مفهوم KYC، اطلاعات حساس کاربران، خطرات افشای مدارک هویتی، امنیت دادهها و روشهای مقابله با فیشینگ آشنا شوید.
حراز هویت (KYC) چیست؟
KYC مخفف عبارت Know Your Customer و به معنای «مشتری خود را بشناسید» است. این اصطلاح به مجموعهای از فرایندها گفته میشود که یک کسبوکار برای شناسایی و بررسی هویت مشتریان خود اجرا میکند.
در پلتفرمهای آنلاین، احراز هویت ممکن است شامل بررسی اطلاعات ثبتنام، تأیید شماره تلفن یا ایمیل، بررسی مدارک هویتی و در بعضی موارد تطبیق چهره با تصویر مدرک باشد.
البته باید میان دو مفهوم تفاوت قائل شد:
- احراز هویت (Authentication): بررسی اینکه آیا کاربر واقعاً همان فرد یا صاحب حساب موردنظر است.
- شناسایی و بررسی هویت (Identity Verification / KYC): بررسی اطلاعات هویتی و در صورت لزوم ارزیابیهای تکمیلی برای رعایت الزامات قانونی و کاهش ریسک.
این اصطلاحات در عمل ممکن است با یکدیگر همپوشانی داشته باشند، اما دقیقاً یکسان نیستند.
چرا سایتهای شرطبندی احراز هویت درخواست میکنند؟
دلایل درخواست احراز هویت به کشور، مجوز فعالیت، نوع خدمات و سیاستهای همان پلتفرم بستگی دارد. در برخی حوزههای قضایی، اپراتورهای دارای مجوز موظفاند هویت کاربران را بررسی کنند و کنترلهایی برای جلوگیری از پولشویی یا دسترسی افراد فاقد شرایط قانونی داشته باشند.
مهمترین دلایل احتمالی عبارتاند از:
جلوگیری از ساخت حسابهای جعلی
بررسی هویت میتواند به شناسایی حسابهای تکراری، اطلاعات ساختگی و برخی تلاشها برای سوءاستفاده از خدمات کمک کند. با این حال، هیچ روش احراز هویتی بهتنهایی تمام تقلبها را متوقف نمیکند.
رعایت الزامات قانونی
بعضی اپراتورها باید مطابق قوانین محل فعالیت خود، هویت کاربران را بررسی کنند، محدودیتهای سنی را اعمال کنند یا الزامات مربوط به مبارزه با پولشویی را رعایت کنند. دامنه این تعهدات در کشورهای مختلف متفاوت است.
حفاظت از حساب کاربری
در برخی شرایط، بررسی هویت به بازیابی حساب یا رسیدگی به دسترسی غیرمجاز کمک میکند؛ برای مثال، زمانی که فردی ادعا میکند شخص دیگری وارد حساب او شده است.
بررسی پرداختها و تراکنشهای مشکوک
ممکن است پلتفرم برای بررسی برخی تراکنشها یا تشخیص سوءاستفاده، اطلاعات تکمیلی درخواست کند. با این حال، درخواست اطلاعات بیشتر باید متناسب با هدف مشخص و الزامات قابل اعمال باشد.
نکته مهم این است که درخواست احراز هویت بهخودیخود نشانه معتبر بودن یک سایت نیست. حتی یک وبسایت جعلی نیز ممکن است از کاربران مدارک هویتی بخواهد؛ بنابراین، بررسی اعتبار اپراتور و نحوه حفاظت از اطلاعات ضروری است.
چه اطلاعاتی در فرایند احراز هویت درخواست میشود؟
همه پلتفرمها اطلاعات یکسانی دریافت نمیکنند. نوع دادههای درخواستی به مقررات، سطح بررسی و امکانات خدمات بستگی دارد.
اطلاعات هویتی و شخصی
این اطلاعات ممکن است شامل نام کامل، تاریخ تولد، کشور محل اقامت و در موارد مشخص نشانی محل سکونت باشد.
چرا مهماند؟ ترکیب چند داده شخصی میتواند به مهاجم کمک کند هویت فرد را جعل کند یا در حملات مهندسی اجتماعی، خود را بهجای او جا بزند.
مدارک شناسایی
در بعضی فرایندها ممکن است تصویر کارت شناسایی، گذرنامه یا مدرک رسمی دیگری درخواست شود.
تصویر مدرک شناسایی از دادههای حساس و ارزشمند برای مجرمان سایبری است. اگر چنین مدرکی در اختیار افراد ناشناس قرار گیرد، ممکن است برای جعل هویت یا فریب دیگران مورد سوءاستفاده قرار بگیرد.
شماره تلفن و نشانی ایمیل
شماره تلفن و ایمیل ممکن است برای تأیید حساب، بازیابی دسترسی یا ارسال اعلانها استفاده شوند.
این اطلاعات نیز باید محافظت شوند؛ زیرا مهاجمان ممکن است از آنها برای ارسال پیامهای جعلی، سرقت رمز عبور یا فریب کاربر برای افشای کد تأیید استفاده کنند.
هیچگاه کد یکبارمصرف (OTP) را در اختیار فردی که با شما تماس گرفته یا در یک پیام ناشناس درخواست کرده است، قرار ندهید.
اطلاعات پرداخت و تراکنشهای مالی
بسته به نوع خدمات، ممکن است اطلاعاتی درباره روش پرداخت، سوابق تراکنش یا مالکیت ابزار پرداخت بررسی شود.
اطلاعات مالی میتوانند زمینهساز کلاهبرداری یا دسترسی غیرمجاز به حسابها باشند. شماره کامل کارت، تاریخ انقضا، کد امنیتی کارت و اطلاعات ورود به بانک را نباید در اختیار اشخاص ناشناس قرار داد. هیچگاه رمز بانکی یا رمز یکبارمصرف پرداخت را برای «تأیید حساب» به فرد دیگری ارسال نکنید.
تصویر چهره و اطلاعات زیستسنجی
بعضی سامانهها برای تطبیق هویت از عکس چهره یا بررسی زنده بودن تصویر (Liveness Check) استفاده میکنند.
اطلاعات زیستسنجی اهمیت ویژهای دارند؛ زیرا برخلاف رمز عبور، تغییر آنها پس از افشا بهسادگی امکانپذیر نیست. اگر یک سرویس چنین اطلاعاتی دریافت میکند، باید درباره هدف جمعآوری، مدت نگهداری، نحوه حفاظت و اشتراکگذاری آنها شفاف باشد.
از چه اطلاعاتی باید بیشتر محافظت شود؟
تمام دادههای شخصی ارزش حفاظت دارند، اما برخی اطلاعات در صورت افشا میتوانند خطر بیشتری ایجاد کنند.
| نوع اطلاعات | خطر احتمالی افشا |
| تصویر مدارک هویتی | جعل هویت و کلاهبرداری |
| رمز عبور | ورود غیرمجاز به حساب |
| کد یکبارمصرف | تأیید دسترسی یا تراکنش توسط مهاجم |
| اطلاعات بانکی و پرداخت | سوءاستفاده مالی |
| شماره تلفن و ایمیل | فیشینگ و تلاش برای تصاحب حساب |
| تصویر چهره و داده زیستسنجی | جعل هویت و سوءاستفاده از دادههای زیستی |
| نشانی و تاریخ تولد | مهندسی اجتماعی و تکمیل اطلاعات هویتی |
خطر واقعی به نوع داده، میزان اطلاعات افشاشده، کنترلهای امنیتی و نحوه استفاده مهاجم بستگی دارد. برای مثال، افشای یک ایمیل بهتنهایی لزوماً به معنای سرقت هویت نیست؛ اما ترکیب ایمیل با رمز عبور تکراری یا مدارک شناسایی میتواند خطر را افزایش دهد.
چگونه بفهمیم درخواست احراز هویت قابل اعتماد است؟
پیش از ارسال هرگونه مدرک، بهتر است چند موضوع را بررسی کنید:
- اعتبار اپراتور: نام حقوقی شرکت، مجوزهای قابل بررسی و نهاد صادرکننده مجوز را از منابع مستقل بررسی کنید.
- نشانی دقیق وبسایت: آدرس را بهدقت بررسی کنید و از ورود به صفحات ارسالشده در پیامهای ناشناس خودداری کنید.
- سیاست حریم خصوصی: مشخص کنید چه دادههایی جمعآوری میشوند، چرا دریافت میشوند و چه مدت نگهداری خواهند شد.
- روش ارسال مدارک: از ارسال مدارک در پیامرسانها یا ایمیلهای شخصی ناشناس خودداری کنید. وجود یک درگاه امن بهتنهایی اعتبار کسبوکار را اثبات نمیکند.
- امکان تماس با پشتیبانی رسمی: اطلاعات تماس را از منبع مستقل پیدا کنید، نه صرفاً از همان پیام درخواستکننده مدارک.
- درخواستهای غیرعادی: درخواست رمز عبور، کد یکبارمصرف بانکی یا دسترسی از راه دور به دستگاه، نشانه خطر جدی است.
آیا وجود HTTPS و گواهی SSL برای اعتماد کافی است؟
خیر. HTTPS ارتباط بین مرورگر و وبسایت را رمزگذاری میکند، اما ثابت نمیکند که مالک سایت معتبر است یا اطلاعات را بهدرستی نگهداری میکند. وبسایتهای جعلی نیز میتوانند از HTTPS استفاده کنند.
برای ارزیابی یک سرویس، باید علاوه بر امنیت اتصال، هویت اپراتور، مجوزهای مرتبط، سیاست حریم خصوصی و اعتبار درخواست احراز هویت را نیز بررسی کرد.
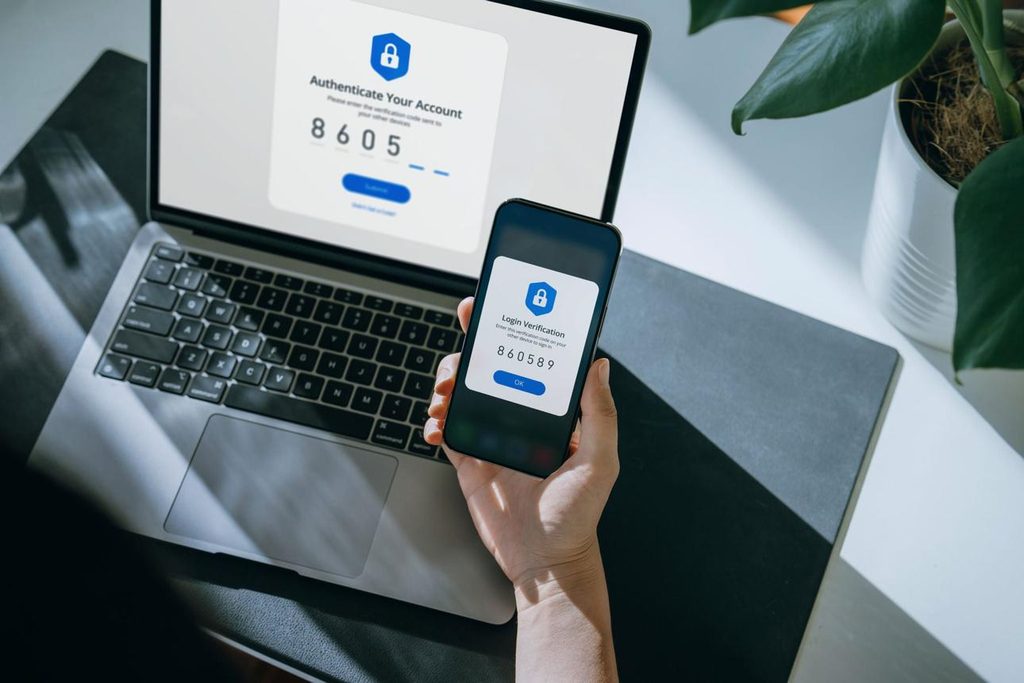
سایتها چگونه باید از اطلاعات کاربران محافظت کنند؟
مسئولیت حفاظت از اطلاعات تنها بر عهده کاربر نیست. پلتفرمهایی که دادههای هویتی و مالی دریافت میکنند نیز باید کنترلهای امنیتی و مدیریتی متناسب با حساسیت دادهها داشته باشند.
مهمترین اقدامات حفاظتی عبارتاند از:
- رمزگذاری دادهها: استفاده از روشهای مناسب رمزگذاری هنگام انتقال و ذخیرهسازی اطلاعات.
- محدودسازی دسترسی: دسترسی به مدارک هویتی باید فقط در اختیار افراد و سامانههای مجاز و بر اساس نیاز کاری باشد.
- احراز هویت چندمرحلهای: استفاده از لایههای امنیتی بیشتر برای محافظت از حسابها و دسترسی کارکنان.
- نگهداری محدود اطلاعات: جمعآوری و نگهداری دادهها فقط به میزان و مدت ضروری و مطابق قوانین مربوط.
- ثبت و پایش دسترسیها: شناسایی فعالیتهای غیرعادی و بررسی رخدادهای امنیتی.
- برنامه پاسخ به نشت اطلاعات: داشتن رویه مشخص برای مهار رخداد، بررسی آسیب و اطلاعرسانی در موارد لازم.
هیچ سیستم امنیتی کاملاً مصون از نفوذ نیست. به همین دلیل، شفافیت درباره شیوه حفاظت از اطلاعات، مدیریت صحیح دسترسیها و رسیدگی سریع به رخدادها اهمیت زیادی دارند.
اگر مدارک هویتی خود را در اختیار یک سایت مشکوک قرار دادیم چه کنیم؟
اگر احتمال میدهید اطلاعات شما در اختیار یک وبسایت جعلی یا فرد ناشناس قرار گرفته است، بهتر است سریع و متناسب با نوع اطلاعات افشاشده اقدام کنید.
۱. رمزهای عبور را تغییر دهید
اگر رمز حساب افشا شده یا در سایتهای دیگر نیز از همان رمز استفاده کردهاید، آنها را تغییر دهید و برای هر سرویس رمز منحصربهفرد انتخاب کنید.
۲. حسابها و تراکنشها را بررسی کنید
فعالیتهای ناشناس، ورودهای غیرمجاز و تراکنشهای مشکوک را بررسی کنید. اگر اطلاعات پرداخت افشا شده، با بانک یا صادرکننده کارت تماس بگیرید.
۳. مراقب پیامهای فیشینگ باشید
ممکن است مهاجمان پس از دریافت اطلاعات شما، پیامهایی با ظاهر رسمی ارسال کنند. روی لینکهای مشکوک کلیک نکنید و کدهای تأیید را در اختیار دیگران قرار ندهید.
۴. موضوع را گزارش دهید
اگر جعل هویت یا سوءاستفاده مالی رخ داده است، شواهد را حفظ کنید و موضوع را به بانک، مرجع رسمی رسیدگی به جرایم سایبری یا نهاد مربوط به مدارک هویتی گزارش دهید.
اگر فقط تصویر مدرک هویتی افشا شده باشد، تغییر رمز عبور بهتنهایی کافی نیست؛ باید احتمال سوءاستفاده از هویت را نیز در نظر گرفت و مطابق راهنمای مرجع صادرکننده مدرک اقدام کرد.
جمعبندی
احراز هویت در سایتهای شرطبندی فرایندی برای بررسی هویت کاربران است که در برخی پلتفرمها با هدف رعایت مقررات، کاهش تقلب و محافظت از حسابها انجام میشود. با این حال، درخواست مدارک هویتی بهتنهایی اعتبار یک وبسایت را ثابت نمیکند.
اطلاعاتی مانند تصویر مدارک شناسایی، دادههای زیستسنجی، رمزهای عبور، کدهای یکبارمصرف و اطلاعات پرداخت باید با دقت محافظت شوند. پیش از ارسال هر داده شخصی، اعتبار اپراتور، ضرورت درخواست، سیاست حریم خصوصی و روش انتقال اطلاعات را بررسی کنید.
مهمترین اصل امنیت دیجیتال این است: هرگز اطلاعات حساس خود را صرفاً به دلیل درخواست یک وبسایت یا پیام ظاهراً رسمی در اختیار آن قرار ندهید.
{باباشرط را در تلگرام و اینستاگرام دنبال کنید و برای ورود به معتبرترین سایت شرطبندی و انفجار به نوار سبز رنگ بالای صفحه مراجعه کنید}