سرور سید در بازی انفجار چیست و چگونه در تولید نتیجه نقش دارد؟ با مفهوم Server Seed، هش رمزنگاری، کلاینت سید، نانس و روش بررسی نتایج گذشته آشنا شوید.
سرور سید در بازی انفجار چیست؟
سرور سید (Server Seed) یک مقدار متنی یا دادهای است که در برخی سیستمهای تولید نتیجه تصادفی، بهعنوان یکی از ورودیهای اصلی الگوریتم استفاده میشود. این مقدار معمولاً در سمت سرور تولید میشود و در سیستمهای Provably Fair تا زمان مشخصی محرمانه باقی میماند.
در بازی انفجار، ضریب از مقدار اولیه آغاز میشود و با گذشت زمان افزایش پیدا میکند تا بازی در نقطهای متوقف شود. در پلتفرمهایی که از سیستم Provably Fair استفاده میکنند، ممکن است نتیجه نهایی با کمک سرور سید، کلاینت سید و نانس محاسبه شود.
البته همه بازیهای انفجار از یک روش رمزنگاری استفاده نمیکنند. بنابراین، برای دانستن نقش دقیق سرور سید باید مستندات فنی همان پلتفرم را بررسی کرد.
چرا به آن Server Seed میگویند؟
واژه Seed در علوم رایانه به مقداری اشاره دارد که در یک فرایند تولید یا محاسبه استفاده میشود. در سیستمهای مبتنی بر تولید شبهتصادفی، یک Seed میتواند در تولید خروجی نقش داشته باشد.
Server Seed نیز به مقداری گفته میشود که در سمت سرور مدیریت میشود. در بعضی سیستمها، این مقدار بخشی از ورودی تابع رمزنگاری است که خروجی آن در مراحل بعد به نتیجه بازی تبدیل میشود.
سرور سید چگونه تولید میشود؟
در یک پیادهسازی متداول Provably Fair، سرور یک مقدار با ویژگیهای مناسب برای استفاده رمزنگاری تولید میکند. این مقدار میتواند رشتهای طولانی و غیرقابلحدس باشد.
برای مثال، یک سرور سید فرضی ممکن است چنین شکلی داشته باشد:
a7c91f2e8b4d...
این رشته صرفاً نمونهای آموزشی است و به سرور سید واقعی یک بازی تعلق ندارد.
پس از تولید سرور سید، پلتفرم ممکن است هش آن را محاسبه و پیش از شروع دوره بازی منتشر کند. این کار به ایجاد تعهد رمزنگاری کمک میکند؛ یعنی سیستم اعلام میکند که مقدار مشخصی را در اختیار دارد، بدون اینکه مقدار اصلی را فوراً آشکار کند.
چرا سرور سید محرمانه نگه داشته میشود؟
اگر سرور سید و سایر ورودیهای لازم برای محاسبه نتیجه آینده از قبل در دسترس باشند، ممکن است خروجی الگوریتم برای آن ورودیها قابل محاسبه باشد.
به همین دلیل، در بسیاری از طراحیهای Provably Fair، سرور سید تا پایان دوره مربوط محرمانه میماند و بعد از آن برای بررسی نتایج قبلی افشا میشود.
این سازوکار تنها زمانی مفید است که پلتفرم بهدرستی پیادهسازی شده باشد و ترتیب انتشار هش، استفاده از سید و افشای آن قابل بررسی باشد.
نقش سرور سید در تعیین نتیجه بازی انفجار
نقش سرور سید به الگوریتم استفادهشده در بازی بستگی دارد. در بسیاری از سیستمهای Provably Fair، این مقدار یکی از ورودیهای رمزنگاری است و خروجی حاصل برای محاسبه نتیجه بازی به کار میرود.
فرایند کلی ممکن است شامل مراحل زیر باشد:
- تولید سرور سید در سمت سرور
- محاسبه و انتشار هش سرور سید
- تعیین کلاینت سید و نانس مطابق قوانین سیستم
- ترکیب ورودیها با الگوریتم رمزنگاری
- تبدیل خروجی به عدد یا ضریب طبق فرمول بازی
- افشای اطلاعات لازم برای بررسی نتیجه گذشته
نکته مهم این است که سرور سید بهتنهایی ضریب نهایی را مشخص نمیکند. الگوریتم، سایر ورودیها و قواعد تبدیل خروجی نیز در محاسبه نتیجه نقش دارند.
آیا تغییر سرور سید نتیجه را تغییر میدهد؟
در یک سیستم قطعی، تغییر ورودی اصلی معمولاً باعث تغییر خروجی میشود؛ اما این موضوع به معنی امکان انتخاب یک سرور سید دلخواه برای گرفتن ضریب بالاتر نیست.
سرور سید معمولاً توسط سیستم تولید میشود و در صورت اجرای صحیح سازوکار، کاربر نمیتواند با دانستن هش آن مقدار اصلی را بهسادگی استخراج کند.
تفاوت Server Seed و Server Seed Hash چیست؟
این دو اصطلاح مرتبطاند، اما معنی یکسانی ندارند.
Server Seed مقدار اصلی است که در فرایند تولید نتیجه استفاده میشود.
Server Seed Hash خروجی یک تابع هش رمزنگاری است که روی سرور سید اعمال شده است.
برای مثال، اگر پلتفرم از SHA-256 استفاده کند، میتواند هش سرور سید را پیش از شروع دوره منتشر کند. بعداً، پس از افشای مقدار اصلی، کاربر میتواند همان تابع را روی آن اجرا کند و هش بهدستآمده را با مقدار قبلی مقایسه کند.
اگر دو مقدار مطابقت داشته باشند، این موضوع شواهدی ارائه میدهد که مقدار افشاشده با تعهد قبلی سیستم سازگار است. بااینحال، این بررسی بهتنهایی تمام جنبههای عملکرد منصفانه یک پلتفرم را اثبات نمیکند.
ارتباط سرور سید با کلاینت سید و نانس
در بسیاری از سیستمهای Provably Fair، سرور سید بهتنهایی استفاده نمیشود و همراه با ورودیهای دیگر در محاسبه نتیجه نقش دارد.
کلاینت سید (Client Seed)
کلاینت سید مقداری است که از سمت کاربر یا رابط کاربری تعیین میشود. بعضی پلتفرمها اجازه میدهند کاربر این مقدار را تغییر دهد؛ در برخی دیگر، مقدار بهصورت خودکار تعیین میشود.
نانس (Nonce)
نانس معمولاً یک شمارنده است که دورهای متوالی یا درخواستهای مختلف را از یکدیگر متمایز میکند. برای مثال، نانس ممکن است در هر دور افزایش پیدا کند، اما مقدار شروع و روش افزایش آن به پیادهسازی بستگی دارد.
این سه مقدار چگونه با هم کار میکنند؟
در یک طراحی رایج، سرور سید، کلاینت سید و نانس ورودیهای تابع رمزنگاری هستند. خروجی تابع سپس با فرمول مشخصی به نتیجه بازی تبدیل میشود.
این ترکیب به سیستم کمک میکند نتایج دورهای مختلف را به ورودیهای مشخص مرتبط کند و پس از افشای اطلاعات لازم، بررسی مستقل نتایج گذشته امکانپذیر باشد.
الگوریتم Provably Fair چگونه کار میکند؟
Provably Fair به سازوکاری گفته میشود که با استفاده از روشهای رمزنگاری و قواعد مشخص، امکان بررسی برخی جنبههای صحت نتایج را فراهم میکند.
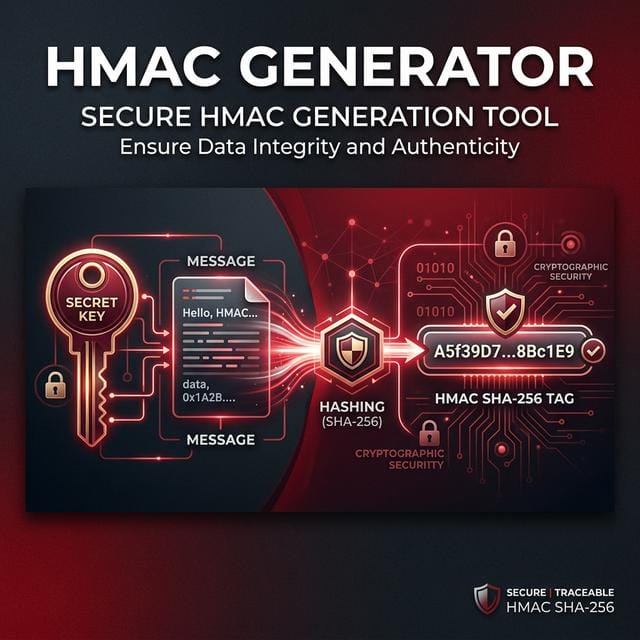
یکی از الگوریتمهایی که در برخی پیادهسازیها استفاده میشود، HMAC-SHA256 است. این الگوریتم از تابع SHA-256 و یک کلید برای تولید خروجی رمزنگاریشده استفاده میکند.
در یک نمونه متداول، سرور سید میتواند نقش کلید را داشته باشد و کلاینت سید به همراه نانس در داده ورودی قرار بگیرند. بااینحال، ترتیب و قالب دقیق ورودیها به پیادهسازی بازی وابسته است.
چه چیزی را میتوان بررسی کرد؟
بسته به امکانات سیستم، ممکن است بتوان موارد زیر را بررسی کرد:
- آیا هش سرور سید با مقدار افشاشده مطابقت دارد؟
- آیا ورودیهای اعلامشده با اطلاعات مربوط به همان دور هماهنگاند؟
- آیا خروجی الگوریتم با نتیجه ثبتشده مطابقت دارد؟
- آیا روش تبدیل خروجی به ضریب بهصورت شفاف مستند شده است؟
وجود عبارت Provably Fair بهتنهایی کافی نیست. برای بررسی واقعی، الگوریتم، ورودیها و روش تبدیل خروجی باید در دسترس و قابل بازتولید باشند.
آیا سرور سید میتواند ضریب بازی انفجار را پیشبینی کند؟
سرور سید بهخودیخود ابزار پیشبینی ضریب آینده نیست.
اگر مقدار واقعی سرور سید محرمانه باشد، هش منتشرشده معمولاً برای بازیابی آن کافی نیست. همچنین دانستن کلاینت سید و نانس، بدون داشتن تمام اطلاعات لازم، لزوماً نتیجه آینده را مشخص نمیکند.
باید میان دو موضوع تفاوت قائل شد:
- بررسی نتیجه گذشته: بازتولید محاسبه با ورودیهای افشاشده و مقایسه آن با نتیجه ثبتشده.
- پیشبینی نتیجه آینده: دانستن ورودیهای مؤثر بر نتیجه آینده پیش از تولید یا افشای آن.
یک سیستم رمزنگاریشده و درست طراحیشده برای آن ساخته نشده است که کاربران بتوانند صرفاً با تحلیل هش یا نتایج قبلی، ضریب آینده را تضمین کنند.
بنابراین، هیچ مقدار خاصی از سرور سید، کلاینت سید یا نانس بهتنهایی روش تضمینی برای برد یا کسب سود نیست.
چگونه سرور سید را برای بررسی نتایج استفاده کنیم؟
اگر یک بازی ابزار رسمی بررسی Provably Fair دارد، برای بررسی یک دور گذشته این مراحل را دنبال کنید:
- هش اولیه را پیدا کنید: مقدار هش سرور سید را که پیش از دوره مربوط منتشر شده است، ثبت کنید.
- سرور سید افشاشده را دریافت کنید: مطمئن شوید این مقدار به همان دوره یا مجموعه بازیها مربوط است.
- کلاینت سید و نانس را بررسی کنید: ورودیهای مربوط به دور موردنظر باید مشخص باشند.
- الگوریتم رسمی را پیدا کنید: نام الگوریتم بهتنهایی کافی نیست؛ قالب ورودیها و روش تبدیل خروجی به ضریب نیز اهمیت دارند.
- محاسبه را تکرار کنید: با استفاده از ابزار رسمی یا پیادهسازی قابل بررسی، خروجی را بازتولید کنید.
- نتیجه را مقایسه کنید: خروجی محاسبهشده باید با نتیجه ثبتشده مطابق باشد.
اگر اطلاعات لازم در دسترس نباشد، یا فرمول تبدیل خروجی به ضریب منتشر نشده باشد، بررسی مستقل ممکن است ناقص بماند.
نشانههای یک سیستم بررسیپذیر
برای ارزیابی یک سیستم Provably Fair، بهتر است فقط به ادعای تبلیغاتی سایت اکتفا نکنید. موارد زیر میتوانند به بررسی دقیقتر کمک کنند:
- توضیح روشن درباره الگوریتم رمزنگاری
- انتشار هش سرور سید پیش از استفاده از مقدار اصلی
- افشای سرور سید در زمان مقرر
- دسترسی به کلاینت سید و نانس هر دور
- ارائه روش مستقل برای بازتولید نتیجه
- امکان مقایسه خروجی محاسبهشده با نتیجه ثبتشده
- مستندات روشن درباره نحوه تعویض سرور سید و مدیریت دورهای بازی
این موارد به ارزیابی سازوکار فنی کمک میکنند، اما بهتنهایی تضمینکننده اعتبار مالی، مجوز قانونی یا صحت همه عملکردهای یک پلتفرم نیستند.
جمعبندی
سرور سید در برخی سیستمهای بازی انفجار یکی از ورودیهای اصلی الگوریتم تولید نتیجه است. این مقدار معمولاً محرمانه نگه داشته میشود و هش آن میتواند برای بررسی تعهد قبلی سیستم استفاده شود.
ارتباط سرور سید با کلاینت سید، نانس و الگوریتم رمزنگاری، امکان بررسی نتایج گذشته را در سیستمهای مناسب فراهم میکند. بااینحال، شناخت این مفاهیم نباید با پیشبینی ضریب آینده اشتباه گرفته شود؛ کاربرد اصلی آنها بررسی فنی نتایج و شفافیت فرایند تولید آنهاست.
{باباشرط را در تلگرام و اینستاگرام دنبال کنید و برای ورود به معتبرترین سایت شرطبندی و انفجار به نوار سبز رنگ بالای صفحه مراجعه کنید}